RGPD para psicólogos: cómo proteger los datos de tus pacientes
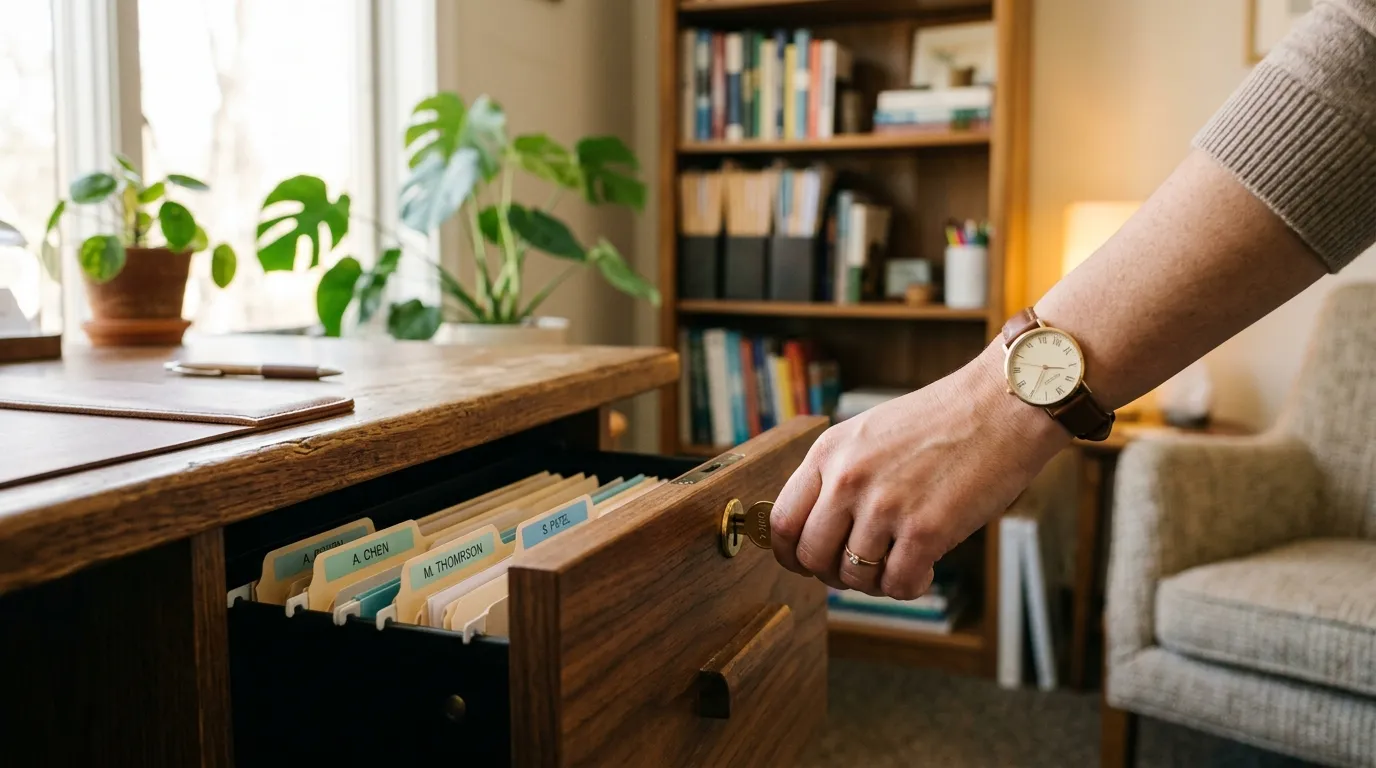
¿Por qué el RGPD es especialmente importante para psicólogos?
Como psicólogo tratas datos de categoría especial — datos de salud, que el RGPD protege con el nivel más alto de exigencia. No estamos hablando de un nombre y un email: son diagnósticos, notas de sesión, cuestionarios clínicos, informes de evolución. Y si trabajas con menores, la sensibilidad se multiplica.
Una brecha de estos datos no es solo una multa. Es la confianza de tus pacientes destruida. Por eso conviene tomárselo en serio desde el primer día, no como un trámite burocrático sino como parte de tu responsabilidad profesional.
¿Qué exige el RGPD a una consulta de psicología?
El reglamento se aplica a cualquier profesional que trate datos personales, incluidos los autónomos. En la práctica, como psicólogo necesitas cumplir con:
- Base legal del tratamiento — en psicología clínica suele ser el consentimiento explícito del paciente o la necesidad para la prestación sanitaria
- Registro de actividades de tratamiento (RAT) — un documento interno que describe qué datos recoges, para qué, dónde los guardas y durante cuánto tiempo
- Consentimientos informados — escritos, específicos y separados para cada finalidad (tratamiento clínico, comunicaciones, cesión a terceros)
- Deber de información — el paciente debe saber quién es el responsable del tratamiento, qué derechos tiene y cómo ejercerlos
- Medidas de seguridad técnicas y organizativas — cifrado, contraseñas, copias de seguridad, control de acceso
- Evaluación de impacto — obligatoria si tratas datos de salud a gran escala (para la mayoría de consultas individuales no aplica, pero sí para gabinetes grandes)
Los documentos que necesitas tener preparados
No hace falta contratar a un consultor para una consulta individual. Estos son los documentos básicos que deberías tener:
1. Consentimiento informado para el tratamiento clínico
El paciente (o su tutor legal si es menor) firma que acepta el tratamiento psicológico y que entiende cómo se van a tratar sus datos. Debe incluir la finalidad, la base legal, el plazo de conservación y los derechos ARCO (acceso, rectificación, cancelación, oposición).
2. Política de privacidad
Un documento accesible (en tu web o en papel en la consulta) que explique de forma clara quién eres, qué datos recoges, para qué y durante cuánto tiempo. Si tienes web con formulario de contacto, debe estar enlazada antes de que el usuario envíe sus datos.
3. Registro de actividades de tratamiento
Un documento interno (no hace falta publicarlo) que liste cada actividad de tratamiento: gestión de pacientes, facturación, comunicaciones, etc. Para cada una, describes los datos tratados, la base legal, los destinatarios y el plazo de conservación.
4. Contrato de encargado de tratamiento
Si usas un software externo (como un programa de gestión, un servicio de email o almacenamiento en la nube), necesitas un contrato que garantice que ese proveedor también cumple el RGPD. Es un documento estándar que la mayoría de proveedores serios ya tienen preparado.
Errores habituales que conviene evitar
Guardar datos clínicos en herramientas no preparadas. Google Sheets, WhatsApp, notas del móvil — ninguna de estas herramientas cumple con las medidas de seguridad que exige el RGPD para datos de salud. No es que esté prohibido usar la nube, pero tiene que ser una solución que ofrezca cifrado, control de acceso y garantías contractuales.
No destruir los datos cuando toca. Los datos clínicos deben conservarse un mínimo de 5 años tras el último contacto (Ley de Autonomía del Paciente), pero no indefinidamente. Debes tener un criterio claro de cuándo y cómo se eliminan.
Asumir que el consentimiento verbal basta. Para datos de salud, el RGPD exige consentimiento explícito — por escrito o con un sistema que deje constancia verificable.
No informar de una brecha de seguridad. Si pierdes un USB con historiales, te hackean el ordenador o envías un informe al paciente equivocado, tienes 72 horas para notificarlo a la Agencia Española de Protección de Datos si supone un riesgo para los afectados.
Menores: atención especial
Si trabajas en psicología infantojuvenil, hay reglas adicionales:
- Menores de 14 años — el consentimiento lo dan los padres o tutores legales
- Entre 14 y 18 — pueden consentir ellos mismos en muchos casos, pero conviene tener el consentimiento del tutor también, especialmente para datos de salud
- Informes y comunicaciones — cuidado con a quién envías información clínica en casos de custodia compartida o conflictos familiares
¿Necesito un Delegado de Protección de Datos?
Para consultas individuales, no es obligatorio. El DPO es obligatorio para organismos públicos y para organizaciones que traten datos de salud a gran escala. Un gabinete de 2-3 profesionales normalmente no alcanza ese umbral, pero un centro grande con decenas de profesionales probablemente sí.
Aunque no sea obligatorio, sí es recomendable tener a alguien de referencia (puede ser un asesor externo) que te resuelva dudas cuando surjan.
¿Cómo te ayuda Velienne con el RGPD?
Velienne está diseñado teniendo en cuenta la normativa de protección de datos:
- Datos cifrados — la información clínica se almacena con cifrado en tránsito y en reposo
- Control de acceso — cada profesional accede solo a sus pacientes
- Contrato de encargado de tratamiento — disponible y firmado, cumpliendo el artículo 28 del RGPD
- Registro de actividad — trazabilidad de quién accede a qué datos
- Eliminación de datos — cuando un paciente ejerce su derecho de supresión, se elimina de forma efectiva
El objetivo es que tú te centres en la clínica y no tengas que preocuparte de si tu herramienta de trabajo cumple la normativa. Eso es responsabilidad nuestra.